

Van NIS2 tot een muisstille zaal: terugblik op ons Cyber Security Event
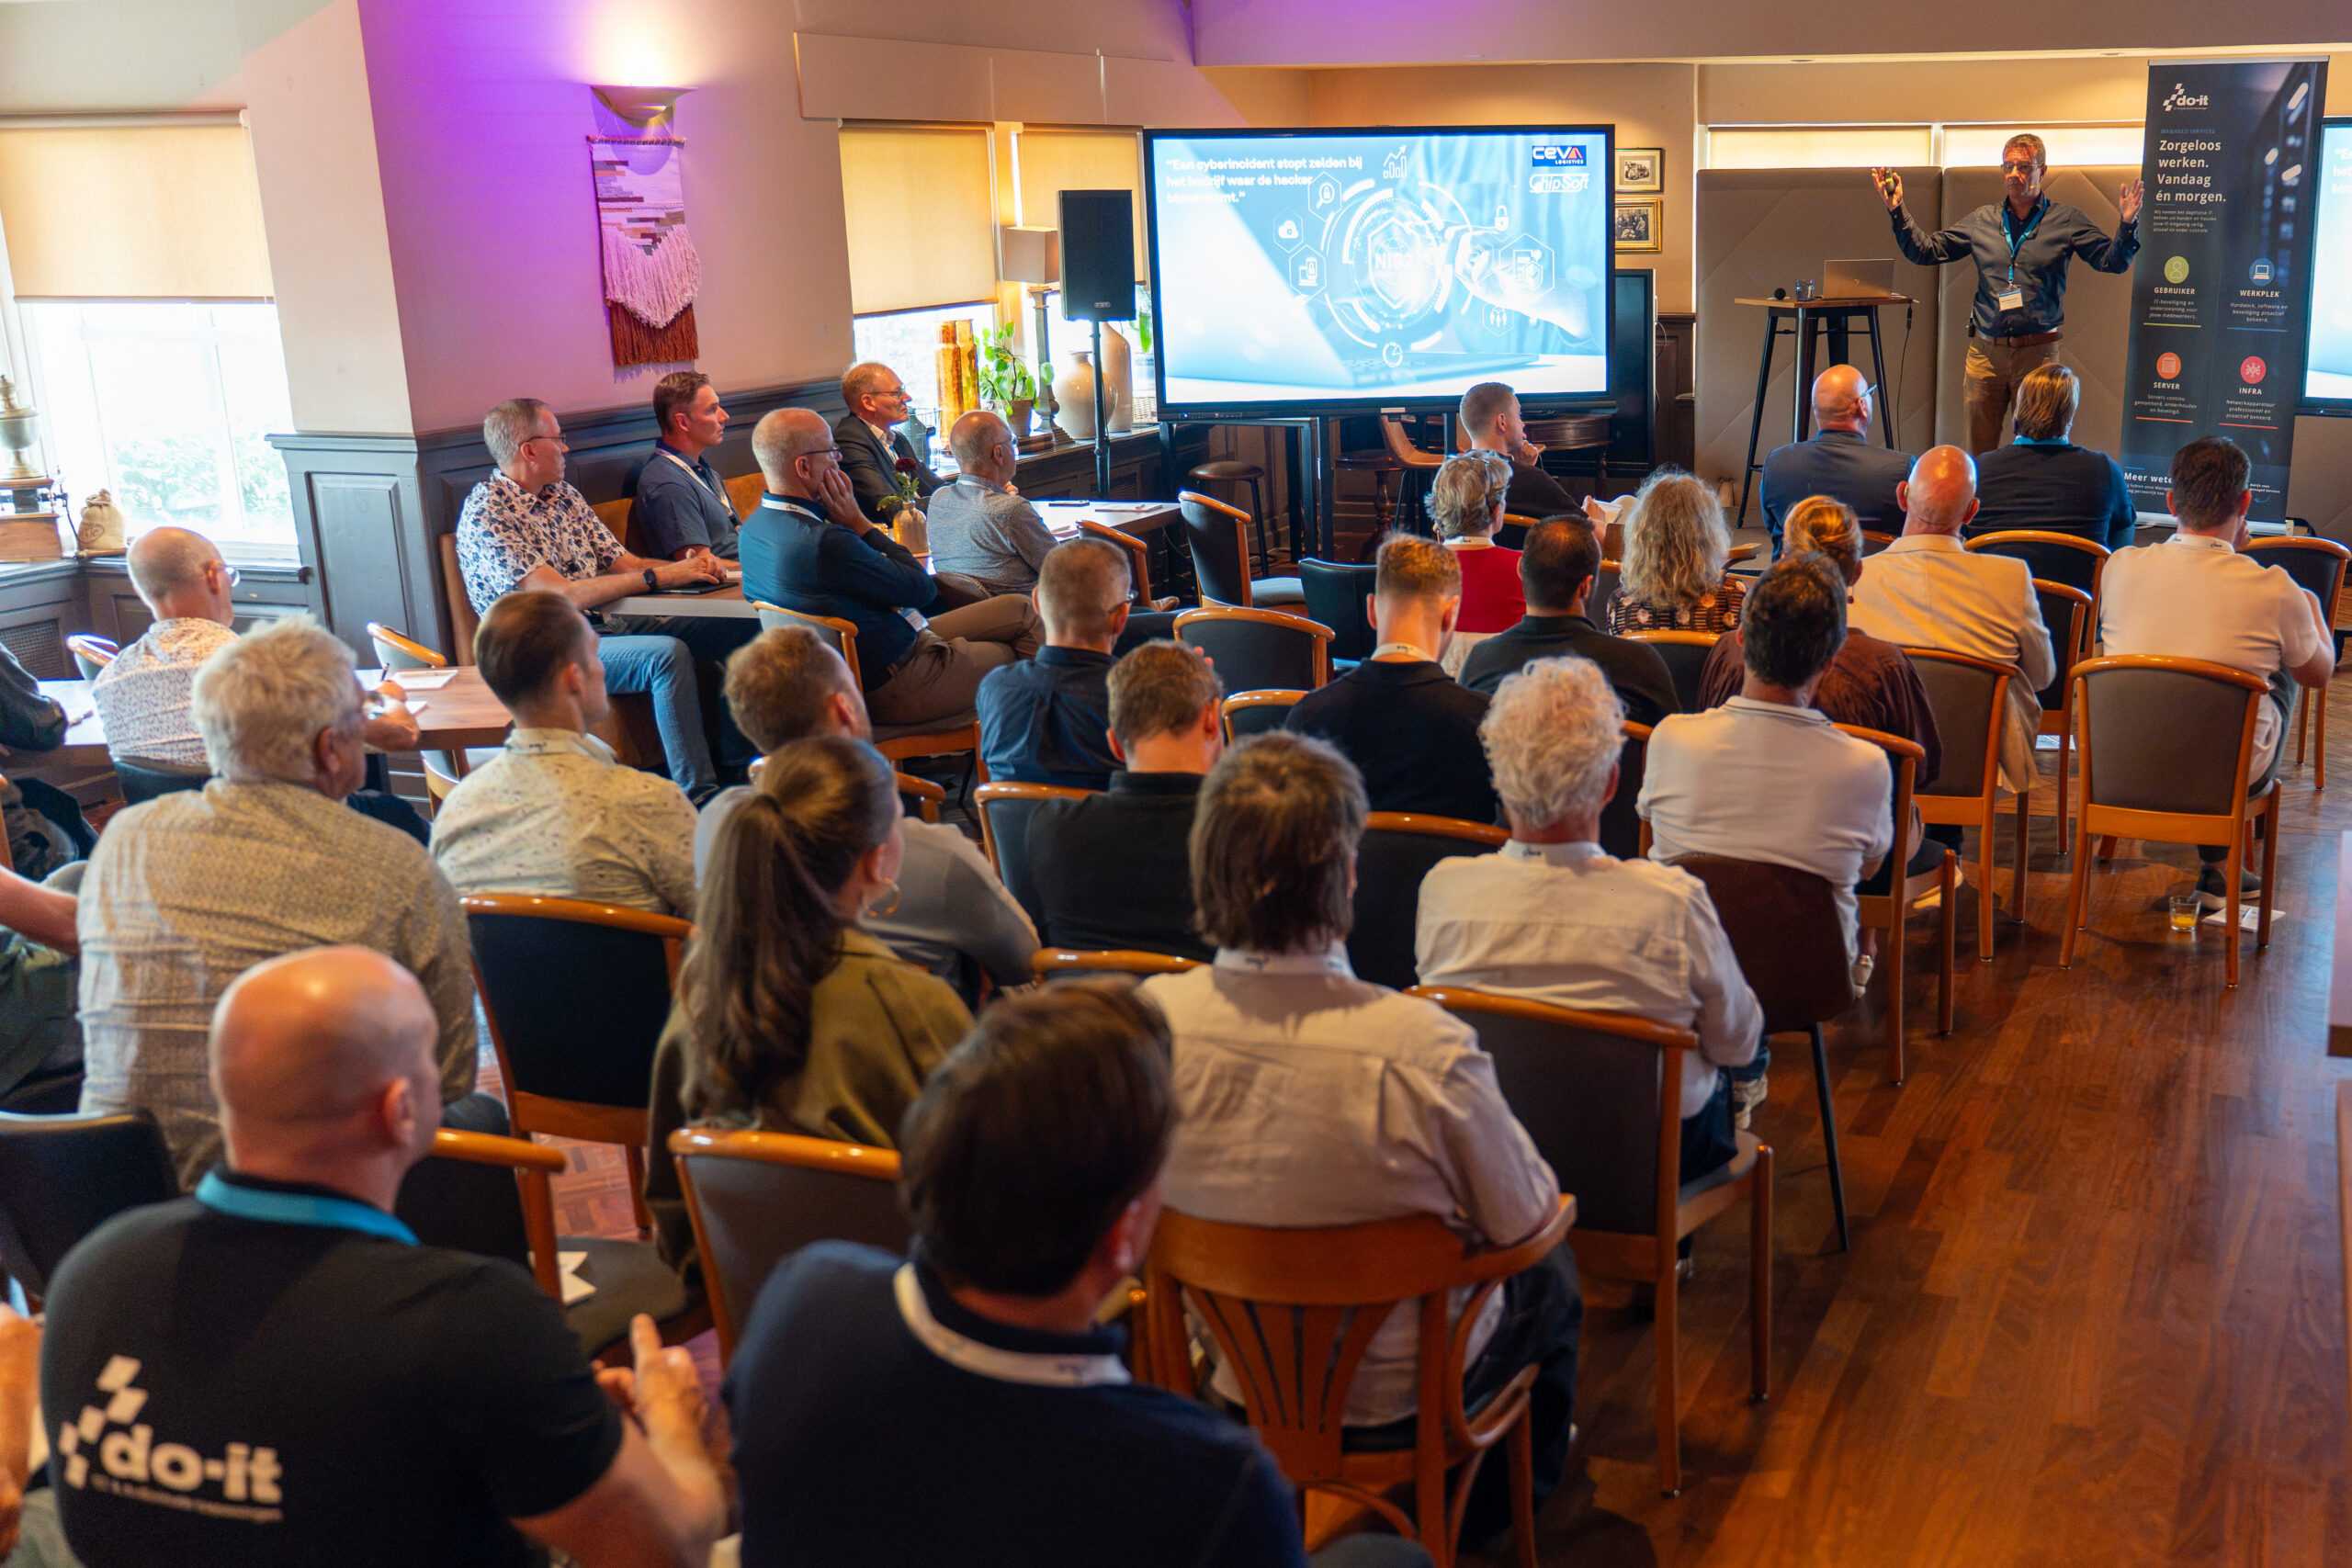
Op 29 september was het zover. Tijdens ons Cyber Security Event kwamen klanten, relaties en experts samen voor een middag vol actuele ontwikkelingen, praktijkervaringen en vooral veel gesprekken over digitale veiligheid.
Want cyber security wordt steeds belangrijker. Maar wat betekent dat concreet voor jouw organisatie? Wie is er verantwoordelijk als het misgaat? En hoe goed ben je eigenlijk voorbereid?
Van Odido en Lidl naar cyber security
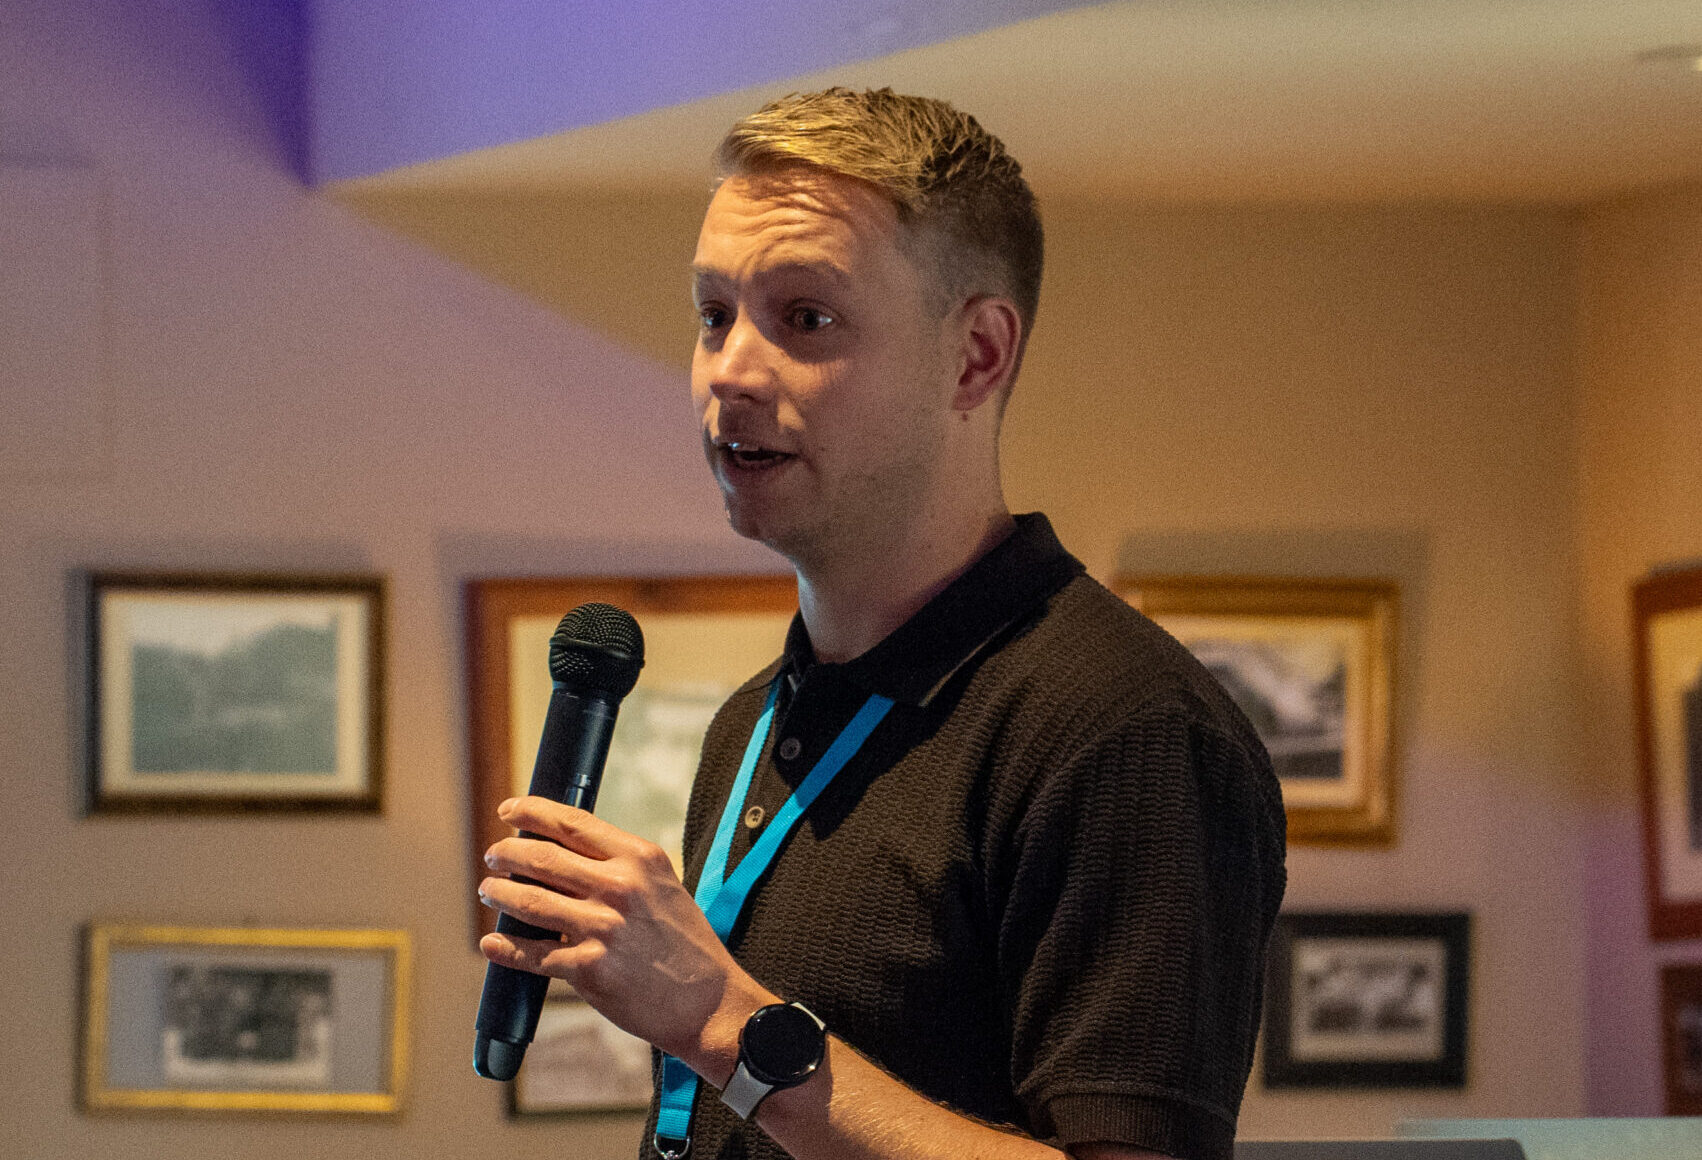
Guus opende de middag met een aantal herkenbare voorbeelden. Klant zijn bij Odido, boodschappen doen bij Lidl en, kwestie van smaak, fan zijn van Ajax.
Drie totaal verschillende organisaties, maar met één belangrijke overeenkomst. Ze kregen alle drie te maken met een cyberaanval waarbij gegevens werden buitgemaakt of gelekt.
Daarmee werd direct duidelijk waarom een goede basis voor cyber security zo belangrijk is. Je wilt de kans op een cyberaanval zo klein mogelijk maken door je beveiliging goed op orde te hebben. En mocht het toch misgaan, dan wil je voorbereid zijn en snel kunnen handelen.
NIS2 komt steeds dichterbij
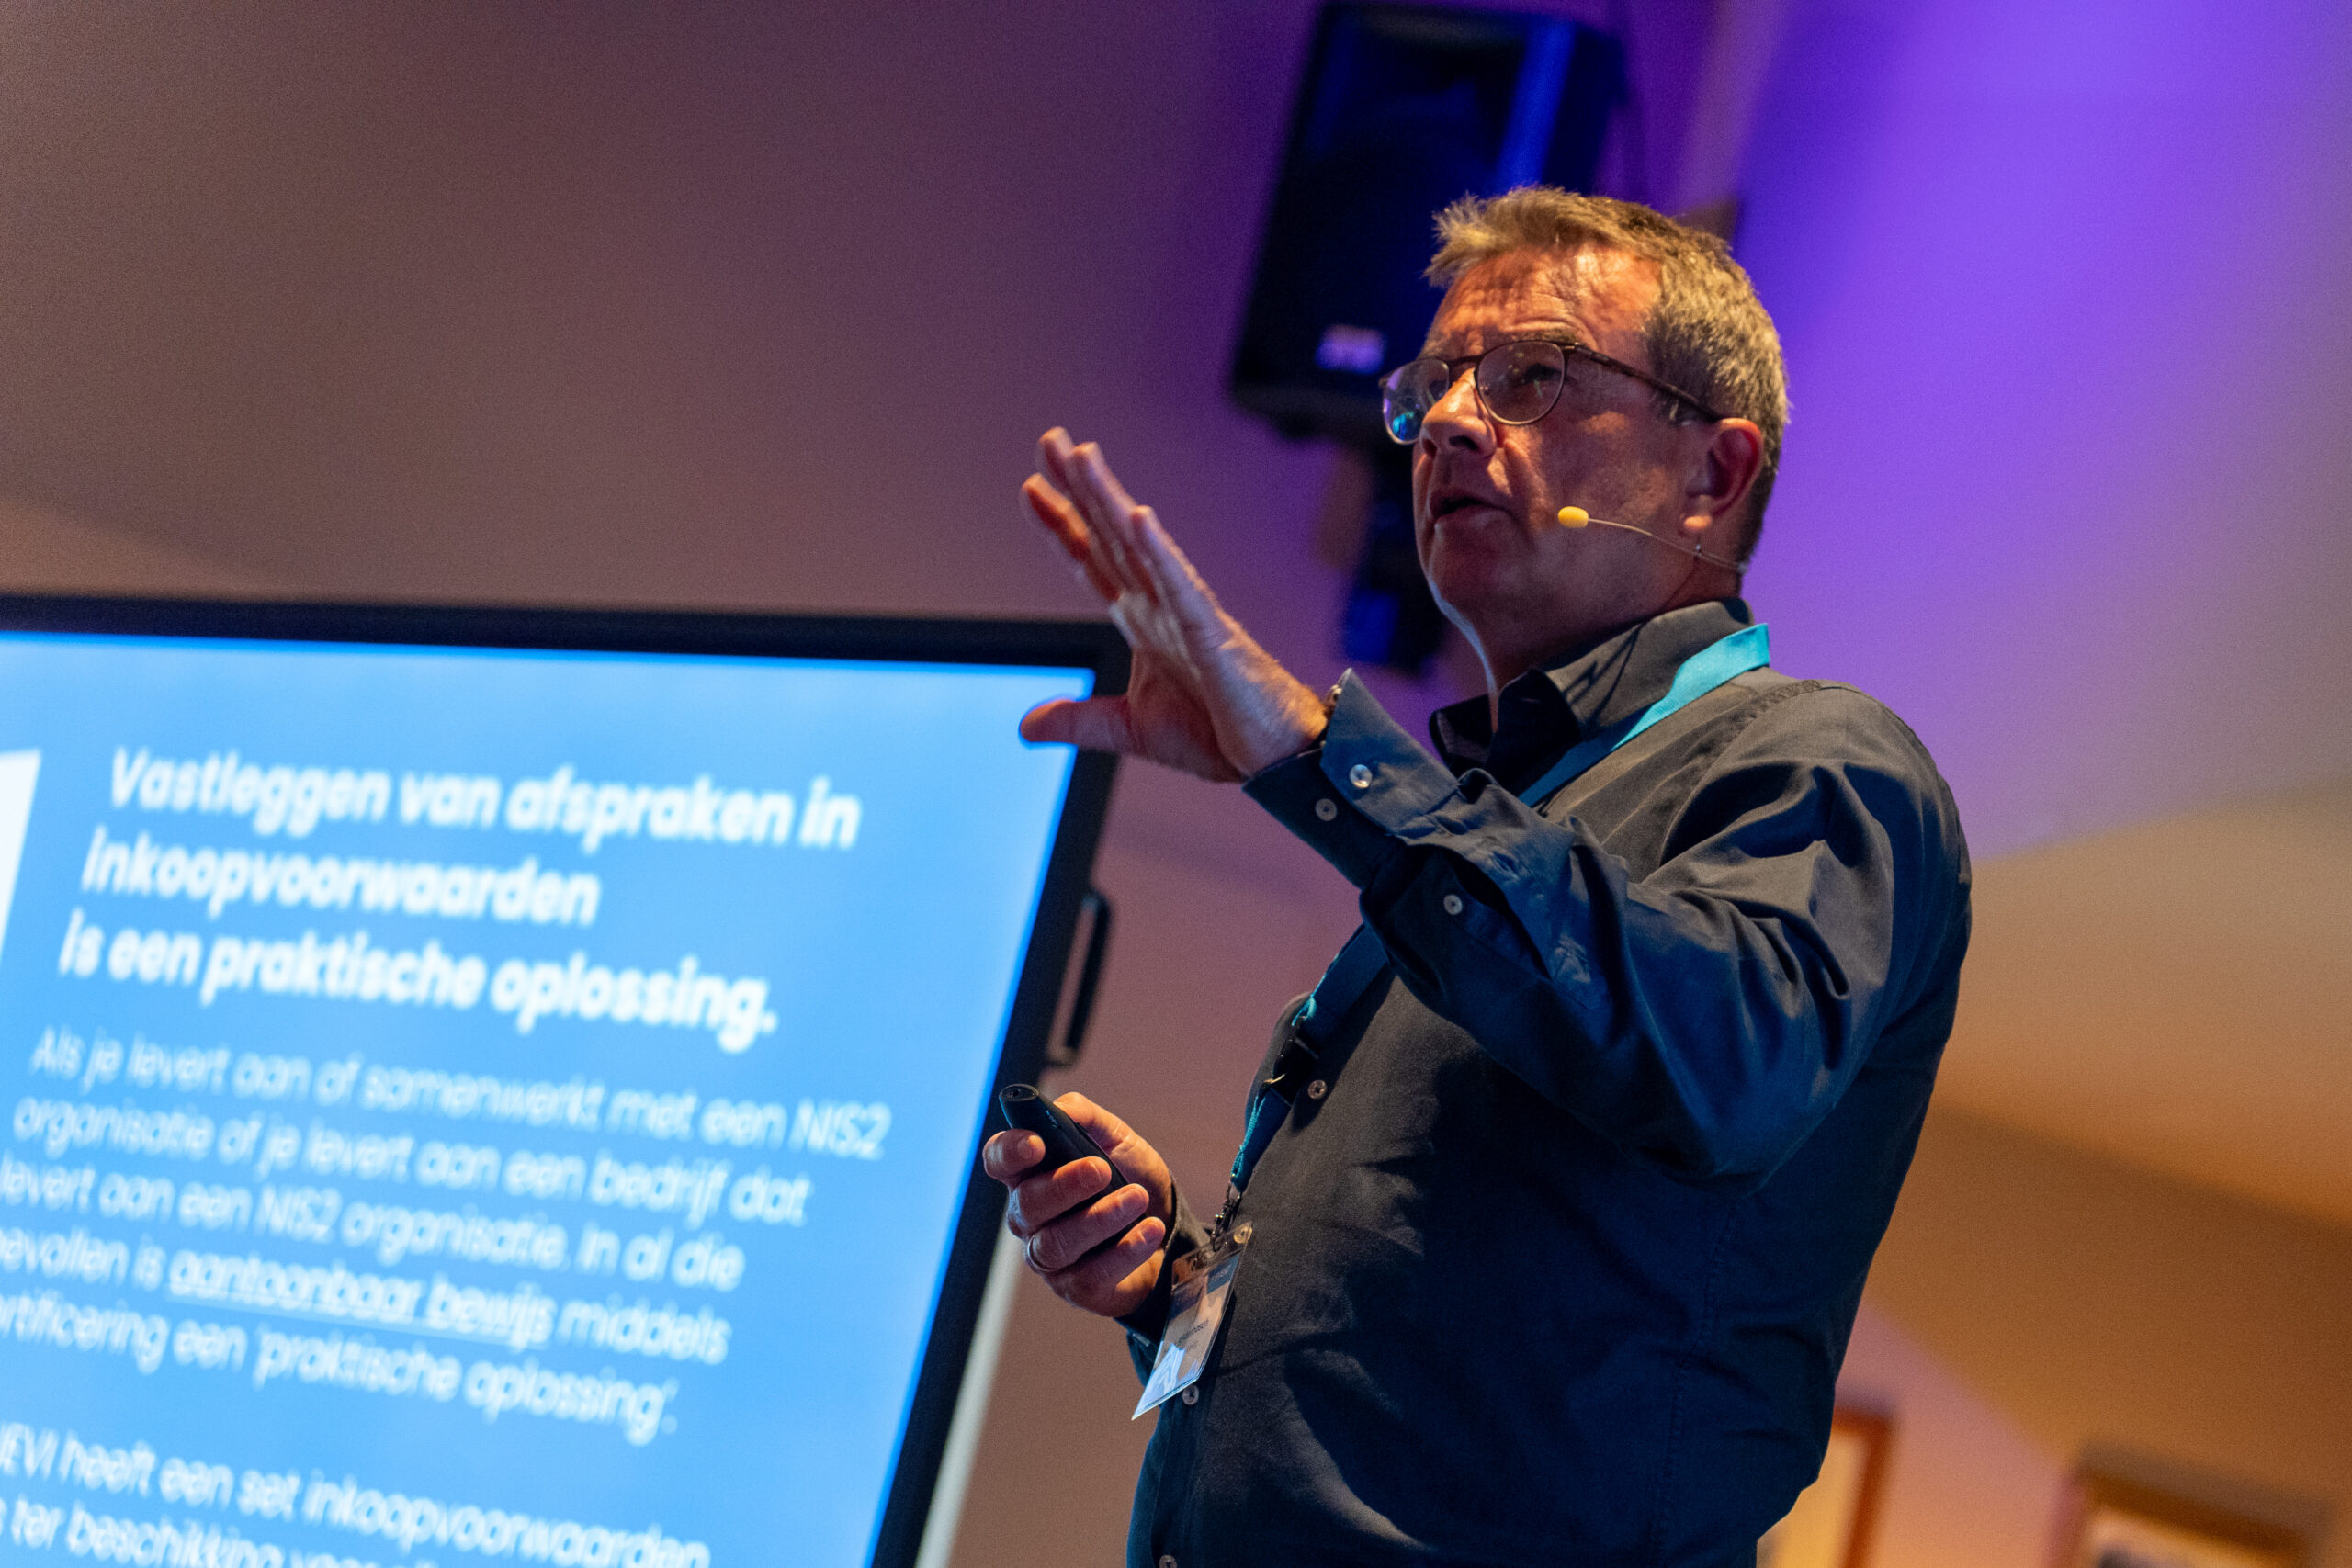
Daarna nam Henk Bijsterbosch ons mee in de wereld van NIS2. Wat betekent deze wetgeving voor organisaties en welke verantwoordelijkheden brengt deze met zich mee?
Het onderwerp zou gedurende de middag nog regelmatig terugkomen. Gastspreker Xander Koppelmans was daar duidelijk over: “Eindelijk!”
Want wetgeving kan organisaties dwingen om beter na te denken over hun digitale veiligheid. Niet pas wanneer er iets misgaat, maar juist daarvoor.
Hoe goed ben je voorbereid als het misgaat?
Tijdens het rondetafelgesprek ging Guus in gesprek met onze ICT manager Martijn Logtmeijer en Kai van Kaseya over de dagelijkse praktijk van cyber security.
Daarbij kwamen herkenbare onderwerpen voorbij. Een goede back-up bijvoorbeeld. Heb je die niet alleen geregeld, maar weet je ook zeker dat deze werkt wanneer je hem écht nodig hebt?
Ook een cybernoodplan kwam aan bod. Want wat gebeurt er wanneer je organisatie wordt getroffen door een cyberincident? Wie doet wat? Wie moet er gebeld worden? En hoe zorg je ervoor dat je snel kunt handelen?
Daarnaast blijft de mens een belangrijke factor. Je kunt technisch veel regelen, maar medewerkers moeten risico’s ook leren herkennen en weten wat ze moeten doen wanneer iets niet goed voelt.
Tijd om de kennis te testen
Na alle informatie was het tijd om te kijken hoeveel er was blijven hangen. Tijdens onze Cyber Security Quiz werd fanatiek gestreden om de winst.
Naast de nodige competitie leverde de quiz vooral één belangrijke conclusie op: digitale veiligheid is een gezamenlijke verantwoordelijkheid.
En precies dat sloot mooi aan op het laatste onderdeel van de middag.
Van lachen naar een muisstille zaal
Speciale gastspreker Xander Koppelmans sloot het event af met een persoonlijk en indrukwekkend verhaal.
Het ene moment werd er gelachen, terwijl het enkele minuten later volledig stil was in de zaal. Met voorbeelden uit de praktijk liet Xander zien hoe groot de gevolgen van cybercriminaliteit kunnen zijn.
Van informatie die via Strava zichtbaar werd op een militair schip tot onze steeds grotere afhankelijkheid van de digitale snelweg.
Ook een uitspraak die binnen organisaties nog regelmatig klinkt, kwam voorbij.
“Het is niet mijn probleem, vraag maar bij IT.”
Maar daar zit precies het probleem. Cyber security is niet alleen de verantwoordelijkheid van IT.
Een verkeerde klik kan iedereen overkomen
Je bent druk, kijkt snel op je telefoon en opent een mail. Voor je het weet heb je op een verkeerde link geklikt.
Juist daarom is het belangrijk dat medewerkers weten wat ze vervolgens moeten doen. Geen incident verbergen, maar direct aan de bel trekken. Hoe sneller er gehandeld wordt, hoe groter de kans dat de gevolgen beperkt blijven.
Goede cyber security bestaat daarom niet uit één oplossing. Techniek, processen én mensen moeten samenwerken.
Weet jij waar jouw organisatie staat?
Een back-up, een cybernoodplan, bewustwording onder medewerkers en nieuwe wetgeving zoals NIS2. Tijdens het event werd opnieuw duidelijk hoeveel onderdelen samenkomen bij het digitaal veilig houden van een organisatie.
Maar hoe is dat bij jouw organisatie geregeld?
Tijdens een gratis security check van 45 tot 60 minuten kijken we samen naar jouw huidige situatie. Zo krijg je inzicht in waar je al goed op voorbereid bent en waar mogelijk nog risico’s liggen.
Plan jouw gratis security check en ontdek waar jouw organisatie staat.
Klik op deze link om direct een moment in de agenda van Martijn te plannen.
We bedanken alle aanwezigen en sprekers voor de mooie, gezellige en leerzame middag!


