

Phishing via een PDF: waarom een betrouwbare link niet altijd veilig is.
Je ontvangt een e-mail met een link naar een bekende, betrouwbare website. Niets aan de hand, zou je denken. Toch kan er achter die veilige link een phishingpoging schuilgaan. Onze Servicedesk Engineer Milan komt deze werkwijze de laatste tijd regelmatig tegen bij klanten. Hoe werkt deze vorm van phishing en waar moet je op letten?
Een betrouwbare website als tussenstap
Phishingmails zijn niet altijd even makkelijk te herkennen. Waar je vroeger misschien direct een verdachte link of een vreemd e-mailadres zag, gaan cybercriminelen tegenwoordig ook op andere manieren te werk.
Dat merkte onze Servicedesk Engineer Milan toen klanten verschillende twijfelachtige e-mails doorstuurden naar onze Servicedesk.
In deze e-mails stond een link naar een legitieme website, bijvoorbeeld die van Adobe. Op het eerste gezicht leek er weinig aan de hand. De link verwees daadwerkelijk naar een betrouwbare omgeving en ook bij het controleren van het webadres viel niet direct iets verdachts op. Via deze pagina werd vervolgens een PDF-bestand geopend.
Maar daarmee was de e-mail nog niet veilig.
Het gevaar zit een klik verder
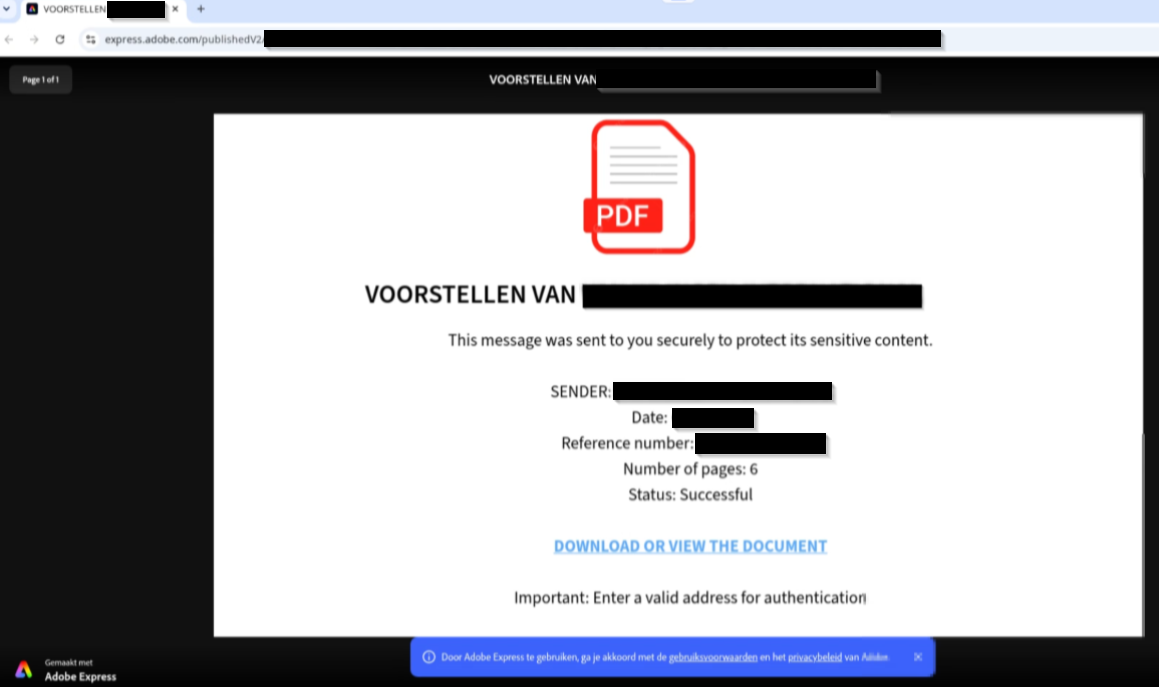
Via de betrouwbare website werd een PDF-bestand geopend. In dat document stond een link waarmee je zogenaamd een offerte of voorstel kon bekijken of downloaden.
En juist achter die tweede link zat de phishingpoging.
Wat deze werkwijze extra verraderlijk maakt, is dat zulke e-mails soms afkomstig zijn van een gehackt e-mailaccount van een bekende contactpersoon. Je ontvangt het bericht dan vanaf een legitiem e-mailadres van iemand met wie je misschien al vaker contact hebt gehad. Om het nog geloofwaardiger te maken, voegen cybercriminelen soms zelfs het bedrijfslogo of de huisstijl toe aan het document.
Milan onderzocht de verdachte links in een afgeschermde omgeving. Daar zag hij dat de link op de Adobe Express-pagina uiteindelijk naar een vervalste Microsoft-inlogpagina leidde.
Zo’n pagina kan sterk lijken op de echte inlogomgeving van Microsoft. Vul je daar je gebruikersnaam en wachtwoord in, dan kunnen die gegevens bij cybercriminelen terechtkomen. Ook MFA biedt niet tegen iedere vorm van phishing volledige bescherming. Bij geavanceerde phishingaanvallen kunnen aanvallers proberen niet alleen inloggegevens, maar ook de geverifieerde inlogsessie te onderscheppen. Daarom is het belangrijk om niet zomaar je inloggegevens in te vullen of een onverwacht inlogverzoek goed te keuren.
Het slimme aan deze werkwijze is dat de eerste link niet direct naar een schadelijke website verwijst. Cybercriminelen maken gebruik van een legitiem platform als tussenstap, waardoor de phishingpoging minder snel opvalt. En wanneer ook de afzender en het document betrouwbaar lijken, wordt het nóg lastiger om de phishing te herkennen.
Op onderstaande afbeelding zie je een voorbeeld van deze phishingmethode die Milan tijdens zijn onderzoek tegenkwam. Via de legitieme website van Adobe Express wordt een PDF-bestand geopend. In dit document staat de link ‘Download or view the document’, waarmee de ontvanger wordt verleid om verder te klikken. Juist achter die link schuilt het gevaar.
Waarom houdt e-mailbeveiliging dit niet altijd tegen?
Spamfilters controleren e-mails onder andere op verdachte links, afzenders en andere kenmerken van phishing.
Moderne e-mailbeveiliging controleert veel meer dan alleen het webadres in een bericht. Toch kunnen aanvallen waarbij legitieme diensten en meerdere tussenstappen worden gebruikt lastiger te herkennen zijn. De eerste link kan bijvoorbeeld naar een betrouwbare omgeving verwijzen, terwijl de gebruiker pas later naar een phishingpagina wordt geleid.
Hierdoor kunnen dit soort e-mails soms langs de beveiligingscontroles komen.
Dat betekent niet dat spamfilters geen bescherming bieden. Ze houden dagelijks veel ongewenste en gevaarlijke berichten tegen. Maar geen enkele technische beveiliging kan alle phishingpogingen voorkomen.
Daarom blijft het belangrijk dat je zelf alert bent, ook wanneer een e-mail gewoon in je inbox verschijnt.
Hoe herken je deze vorm van phishing?
Gelukkig zijn er een aantal dingen waar je op kunt letten.
- Wees alert op onverwachte documenten
Ontvang je onverwacht een e-mail met een link naar een PDF-bestand, factuur of ander document? Controleer dan eerst of je dit bestand daadwerkelijk verwacht. Ook wanneer het afkomstig lijkt van een bekende organisatie.
- Vertrouw niet automatisch op een bekende website
Een link naar een betrouwbare website betekent niet dat alle inhoud op die website ook betrouwbaar is. Kijk daarom ook kritisch naar links die in PDF-bestanden of andere documenten staan.
- Let op onverwachte Microsoft-inlogpagina’s
Word je na het openen van een document doorgestuurd naar een pagina waar je met je Microsoft-account moet inloggen? Wees dan extra voorzichtig. Controleer het webadres en open bij twijfel niet de aangeboden link, maar ga zelf via een bekende en vertrouwde route naar Microsoft 365 of de betreffende dienst. Vul niet zomaar je inloggegevens in.
- Meld verdachte e-mails bij je ICT-afdeling
Twijfel je over een e-mail of een link? Klik dan niet verder, maar meld het bericht bij je ICT-afdeling of Servicedesk. Zij kunnen onderzoeken of het bericht betrouwbaar is. Heb je toch je inloggegevens ingevuld op een verdachte pagina? Meld dit dan direct. Hoe sneller er gehandeld wordt, hoe groter de kans dat eventuele schade beperkt blijft.
Blijf alert, ook als alles betrouwbaar lijkt
Bij onze Servicedesk zien we de laatste tijd meer phishingmails voorbijkomen. De werkwijze die Milan tegenkwam, laat goed zien waarom het belangrijk is om niet alleen naar de eerste link in een e-mail te kijken.
Cybercriminelen blijven zoeken naar manieren om beveiligingsmaatregelen te omzeilen en ontvangers te misleiden. Een bekende website, een professioneel ogend document of een vertrouwde inlogpagina is daarom niet automatisch een garantie dat je veilig zit.
Twijfel je over een e-mail? Neem dan contact op met je ICT-afdeling of Servicedesk. Ook als je nog nergens op hebt geklikt. Door verdachte berichten tijdig te melden, help je niet alleen jezelf, maar ook je collega’s en organisatie beschermen.
Heb je vragen over phishing of de digitale veiligheid binnen jouw organisatie?
Onze ICT-specialisten denken graag met je mee. Vul het onderstaande contactformulier in en we nemen zo snel mogelijk contact met je op.
Stel je vraag
"*" geeft vereiste velden aan


